
Bij cloudplatform Railway heeft een aanvaller van 20 tot 22 oktober 2026 toegang gehad tot interne systemen en een deel van de opgeslagen omgevingsvariabelen van klanten ontsleuteld. Railway raadt alle klanten aan om gevoelige sleutels die vóór 21 oktober op het platform stonden te vervangen. Draaide je app of website toen al op Railway, dan geldt dat advies dus ook voor jou.
Wat er gebeurde
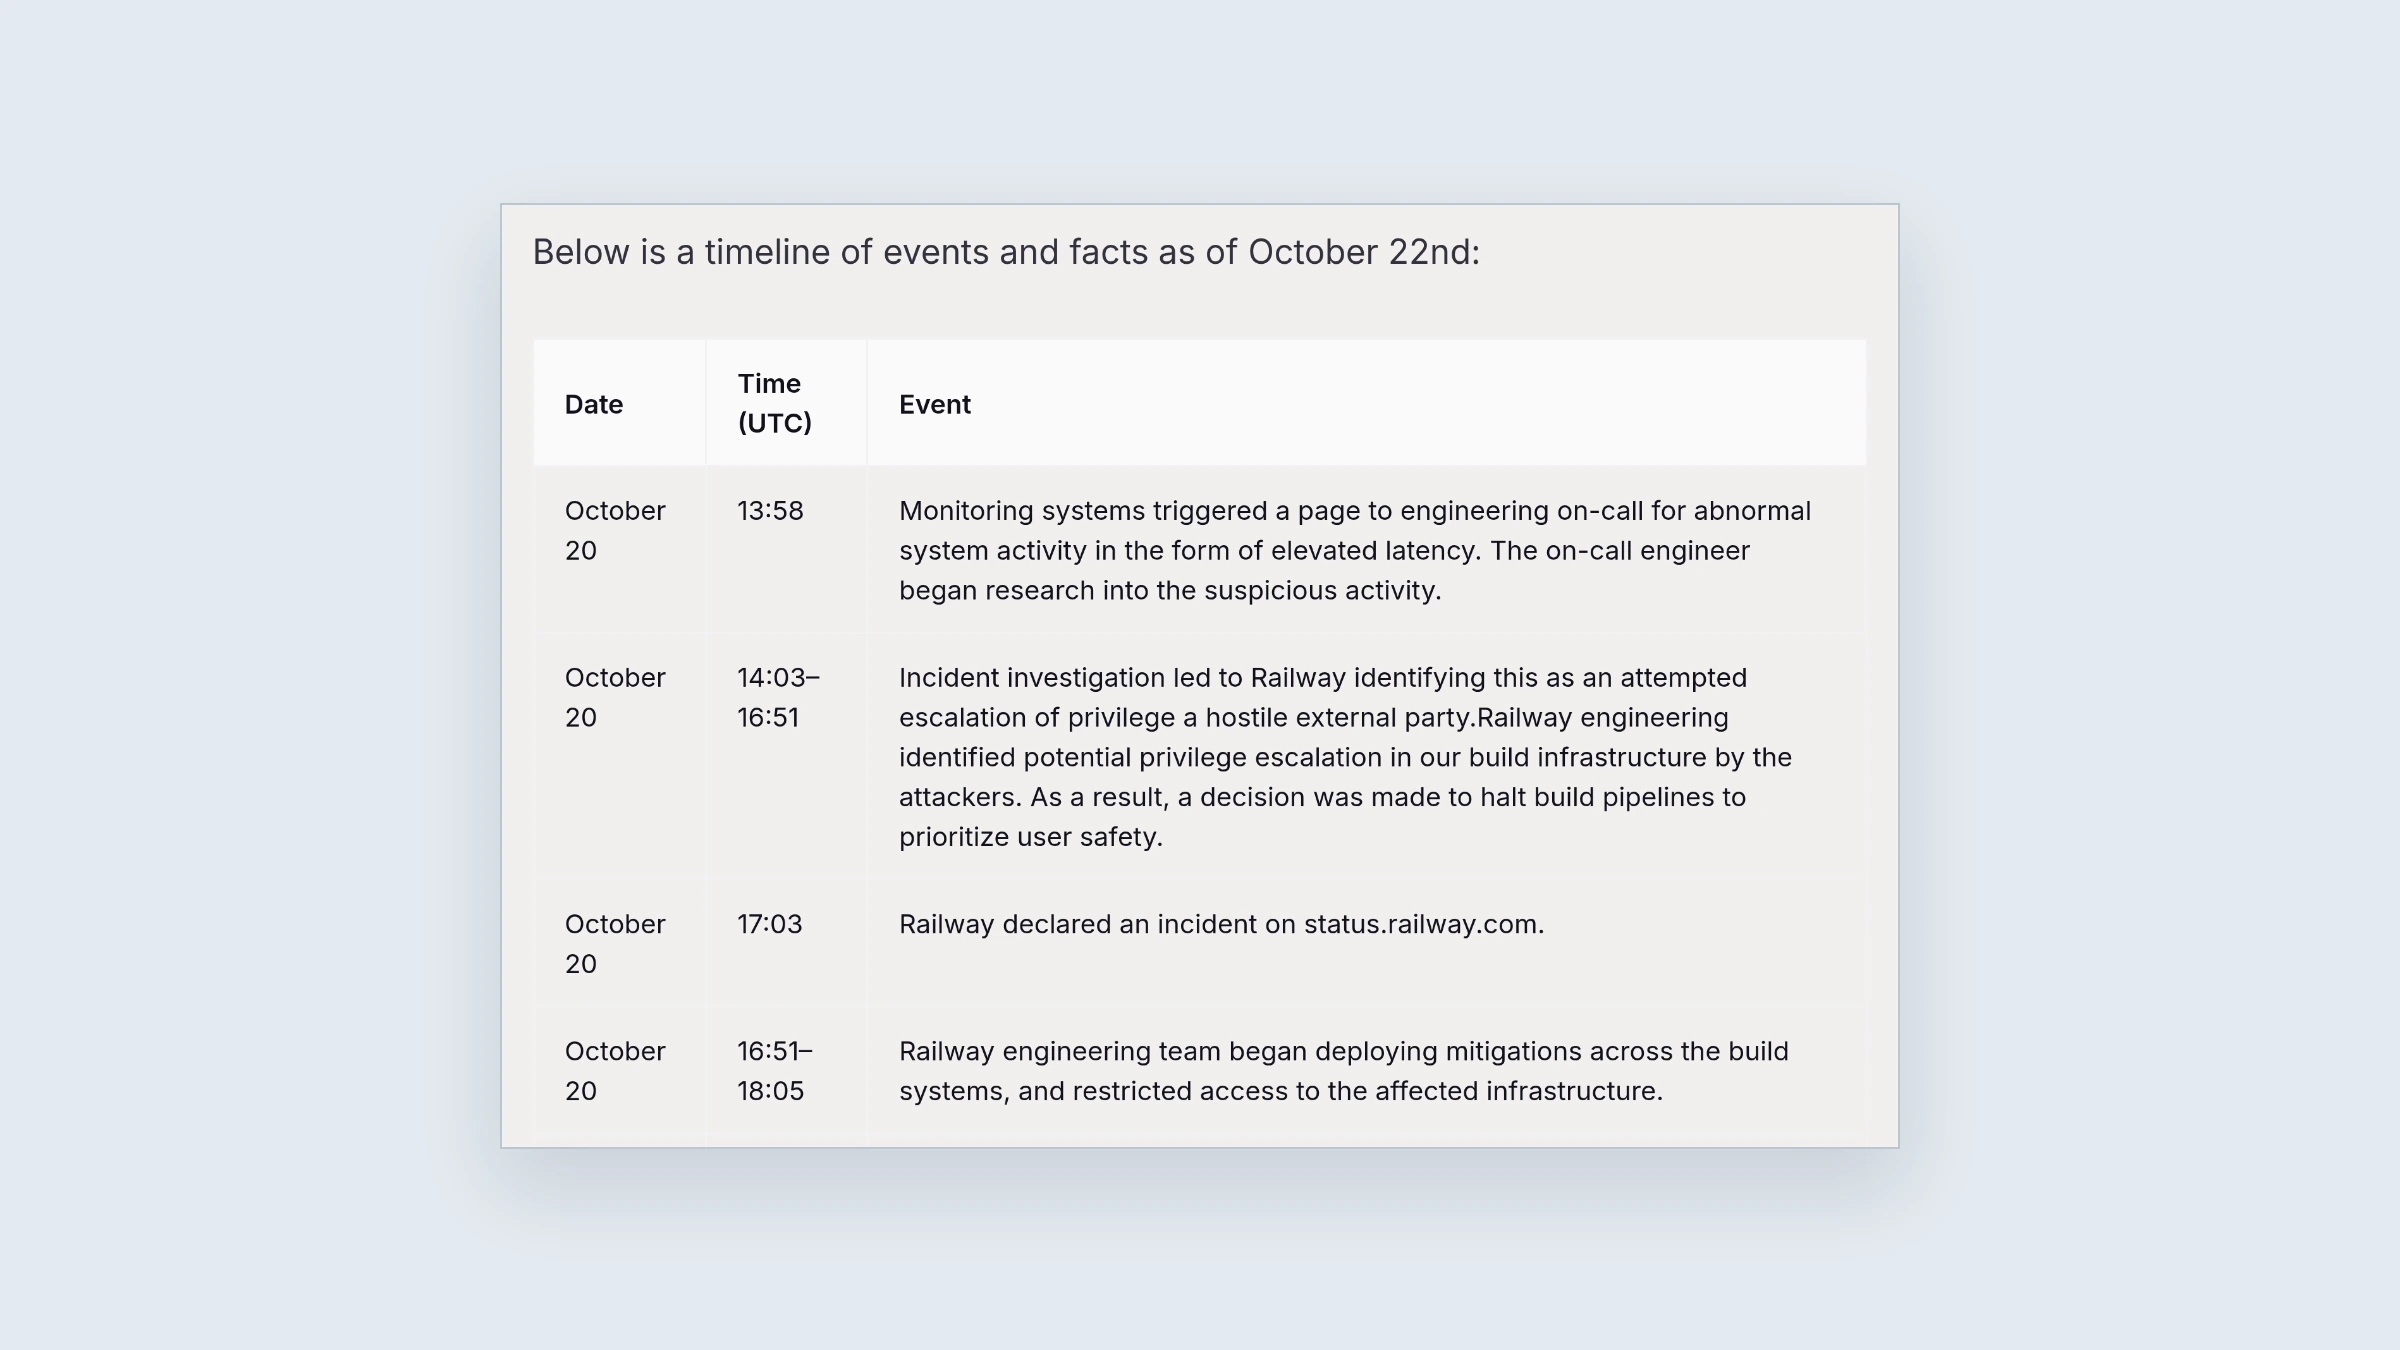
Volgens het voorlopige rapport van 22 oktober liep de aanval van 20 oktober 15.58 uur tot 22 oktober 5.32 uur Nederlandse tijd. Het laatste tijdstip is het moment waarop Railway vaststelde dat de aanvaller nergens meer bij kon. Railway ontdekte de aanvaller in de build-omgeving, waar die zijn rechten probeerde uit te breiden. Later kwam de aanvaller aan inloggegevens voor de CI-omgeving, en ontsleutelde daar bestanden die verdere toegang tot API’s gaven. Daarna vond Railway in de database een ongeoorloofde opvraging van versleutelde omgevingsvariabelen, waarvan de aanvaller een deel met de buitgemaakte gegevens wist te ontsleutelen. Railway heeft externe onderzoekers en de autoriteiten ingeschakeld; het onderzoek loopt nog.
Draaiende apps bleven volgens Railway de hele tijd online. Nieuwe builds en deploys lagen wel stil, net als periodes van het dashboard, de API en de CLI. Gebruikersaccounts zijn volgens Railway niet overgenomen. Of de aanvaller broncode heeft ingezien, sluit het bedrijf nog niet uit.
Wie geraakt is
Railway schrijft dat bij maximaal 1,85 procent van alle workspaces omgevingsvariabelen mogelijk zijn buitgemaakt, ongeveer 100.000 workspaces. Welke variabelen precies zijn ontsleuteld, kan Railway niet vaststellen. Het bedrijf benadert daarom ook een grotere groep die het als hoog risico ziet: workspaces met heel veel variabelen en omgevingen met veel sleutels van AI-aanbieders.
Railway stuurde op 21 oktober sleutels door naar onder meer GitHub, GitLab, Anthropic, OpenAI, OpenRouter en Stripe, met het verzoek ze in te trekken. Sommige partijen kregen voor de zekerheid alle sleutels die op het platform stonden. Krijg je een mail dat een sleutel is ingetrokken, dan betekent dat volgens Railway niet automatisch dat jouw sleutel is buitgemaakt.
Wat de aanvaller wilde
Volgens Railway zocht de aanvaller API-sleutels van AI-aanbieders om distillatie-aanvallen uit te voeren: met gestolen toegang veel antwoorden van een AI-model verzamelen om daar een eigen model mee te trainen. Railway schrijft ook dat de aanvaller vermoedelijk beschikte over ‘abliterated’ modellen, waarbij de veiligheidsbeperkingen zijn verwijderd, en veel rekenkracht. Dat is de lezing van Railway zelf, op basis van eigen onderzoek. Een eindrapport heeft het bedrijf aangekondigd, maar op 30 oktober was dat nog niet verschenen.
Wat je nu doet
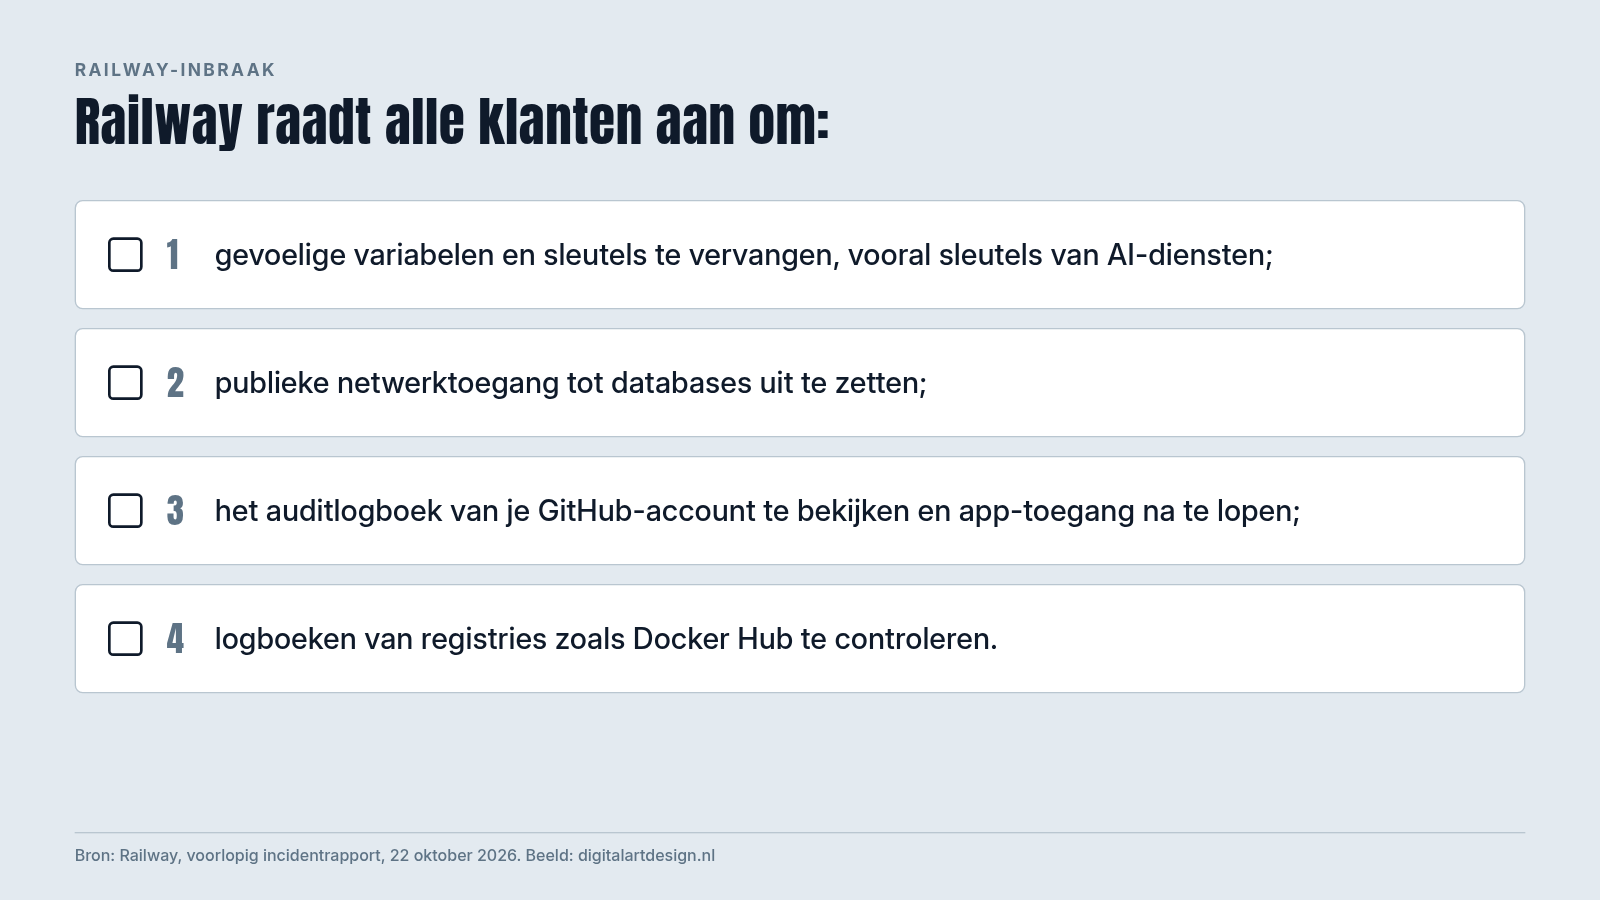
Railway raadt alle klanten aan om:
- gevoelige variabelen en sleutels te vervangen, vooral sleutels van AI-diensten;
- publieke netwerktoegang tot databases uit te zetten;
- het auditlogboek van je GitHub-account te bekijken en app-toegang na te lopen;
- logboeken van registries zoals Docker Hub te controleren.
Railway heeft zelf de toegangsgegevens van alle opslagbuckets en de opgeslagen GitHub-tokens vervangen. Diensten die een bucket gebruiken, moet je opnieuw deployen om de nieuwe gegevens op te halen. GitHub moet je zelf opnieuw koppelen. Gebruik je een persoonlijk GitHub-token voor ghcr.io, trek dat dan ook op GitHub in, want dat token werkt daar nog. Kosten die met gestolen sleutels zijn gemaakt, vergoedt Railway niet; het bedrijf verwijst je naar de AI-aanbieder zelf.
Waarom dit ertoe doet
Sleutels voor AI-diensten zijn geld waard: wie ze steelt, kan op jouw rekening een AI-model ondervragen. Platforms die zulke sleutels namens klanten bewaren, worden daardoor een aantrekkelijker doelwit. Railway heeft de sleutels snel laten intrekken, maar vertelde klanten pas zo’n elf tot dertien uur later dat ze moesten roteren; volgens het bedrijf om te voorkomen dat nieuwe sleutels meteen weer zouden uitlekken. Zet een bestedingslimiet bij elke AI-aanbieder waar je een API-sleutel hebt, dan blijft de schade beperkt als het misgaat.
Bronnen
- Preliminary Report: Oct 21st Security Incident, Railway, 22 oktober 2026, bijgewerkt 26 oktober.
https://blog.railway.com/p/preliminary-report-october-security-incident - Security Disclosure: Wednesday October 21st, Railway, 21 oktober 2026.
https://blog.railway.com/p/security-disclosure-wednesday-october-21st - Security Disclosure Recommendation: Redeploy Buckets and Reconnect GitHub After the Credential Reset, Railway, 22 oktober 2026.
https://blog.railway.com/p/security-disclosure-recommendation-redeploy-buckets-and-reconnect-github-after-the-credential-reset - Developer platform Railway urges ‘all users’ to revoke secret keys after cyberattack, Zack Whittaker, TechCrunch, 22 oktober 2026.
https://techcrunch.com/2026/10/22/developer-platform-railway-urges-all-users-to-revoke-secret-keys-after-cyberattack/