
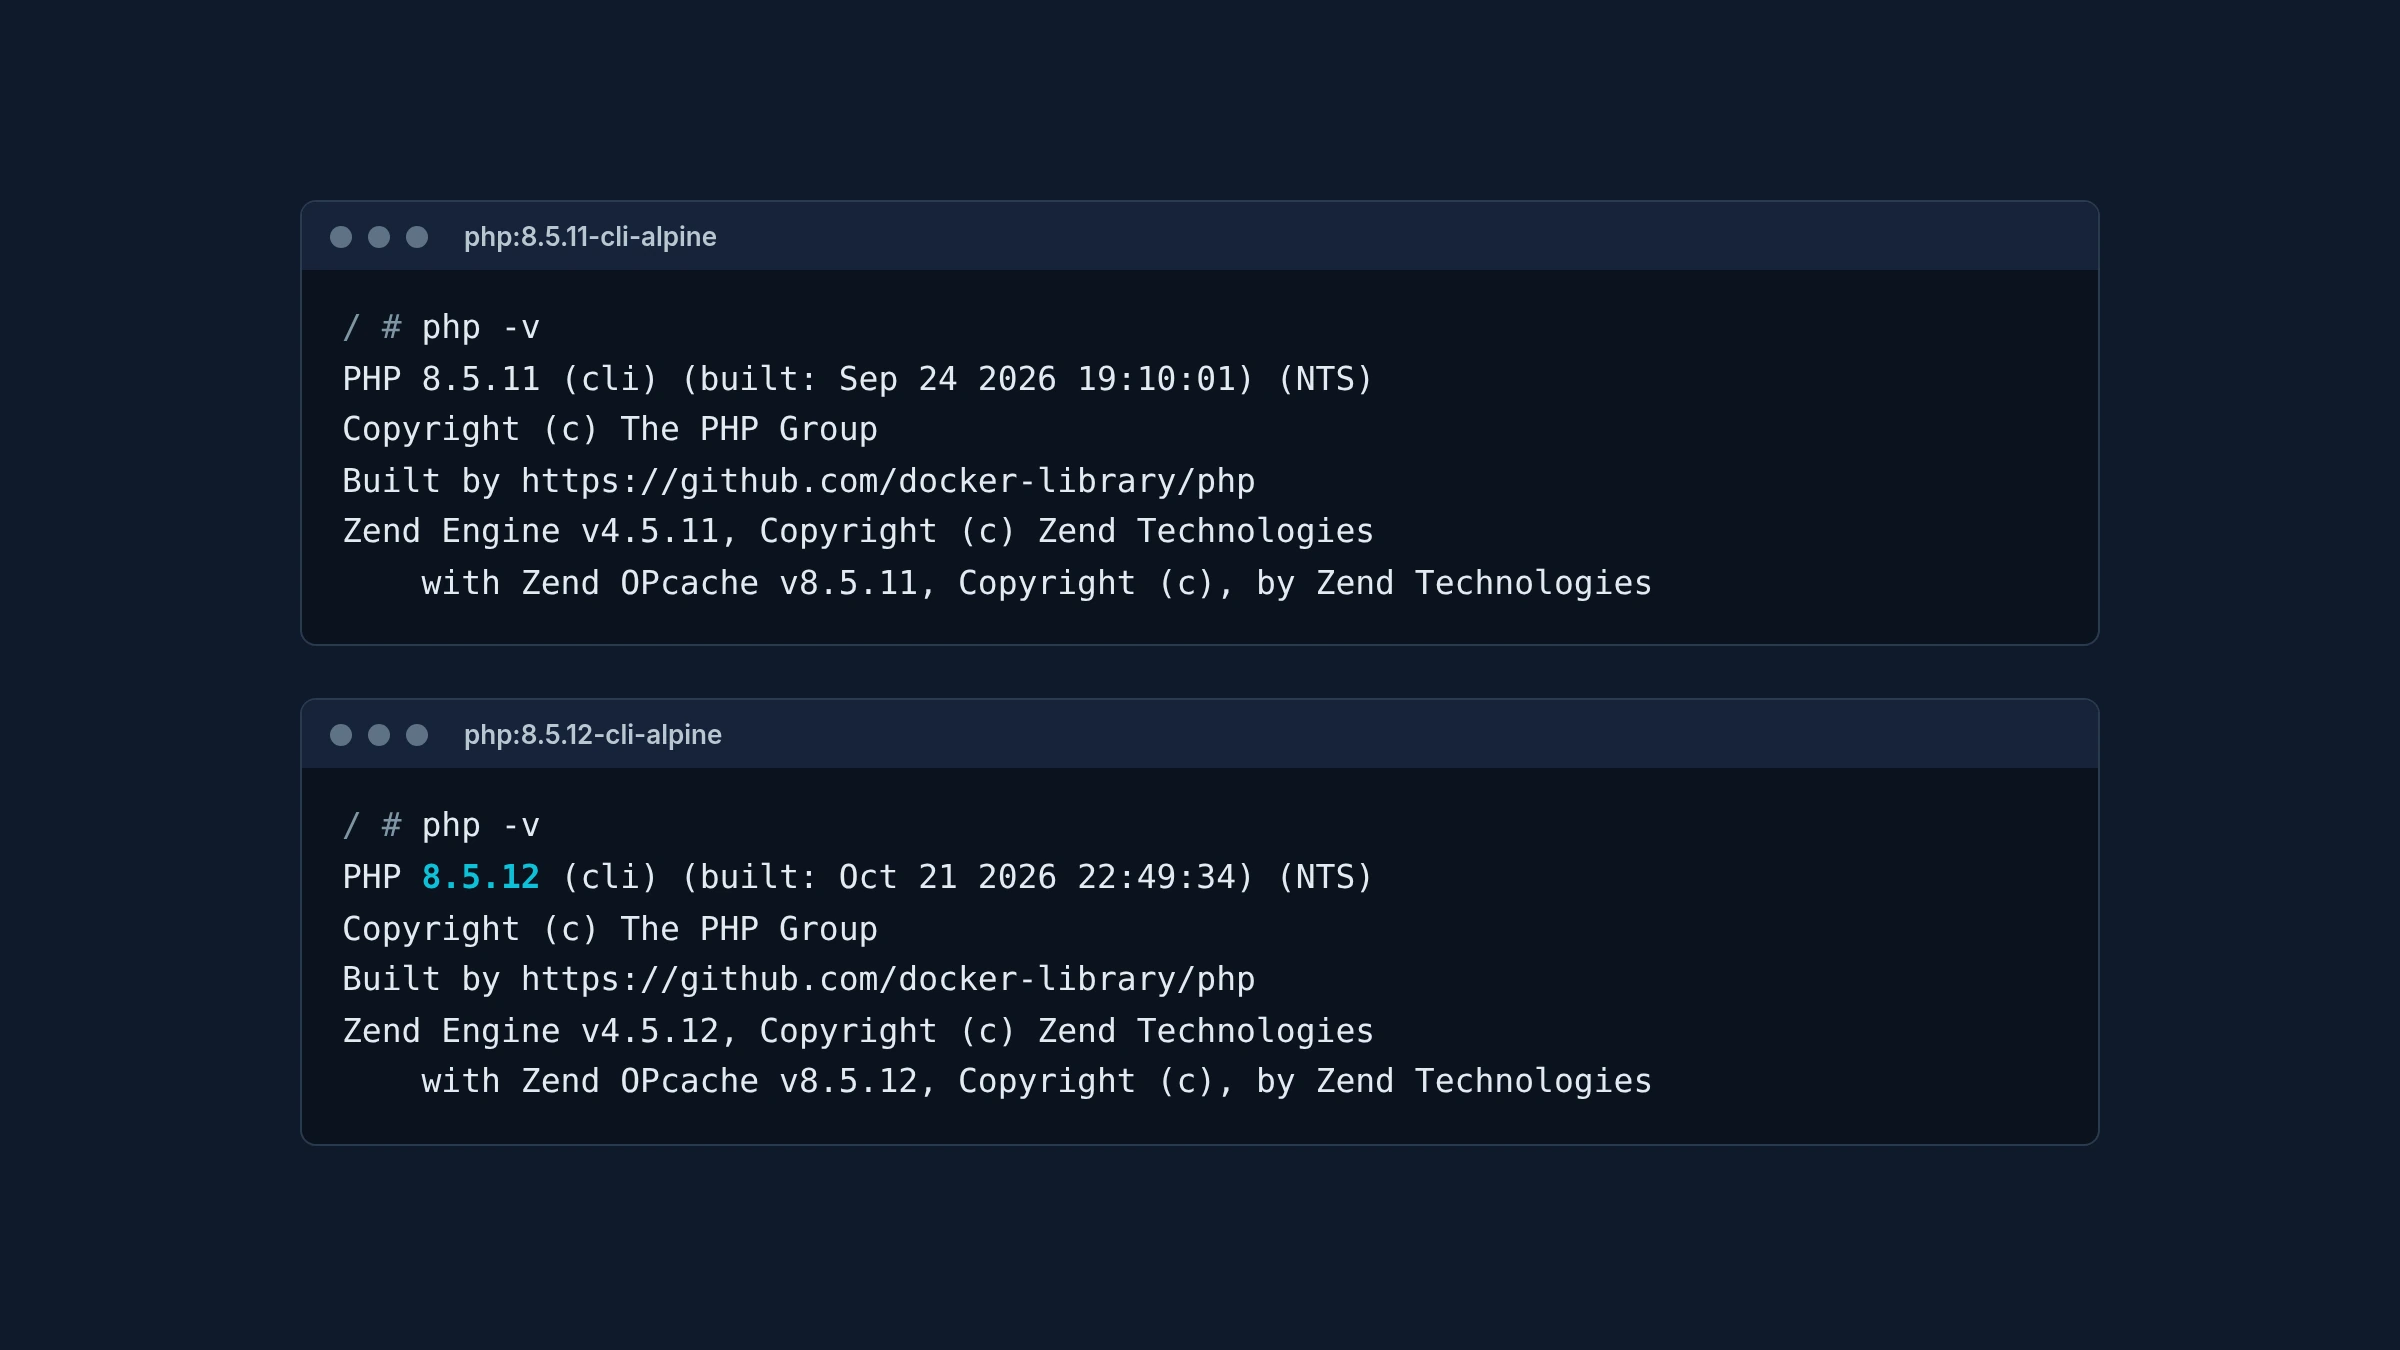
Het PHP-project heeft op 21 oktober 2026 updates uitgebracht voor twee kritieke lekken waarmee een aanvaller zonder inloggen code kan uitvoeren op een webserver. De lekken, samen PHP2Shell genoemd, zitten volgens Google Cloud in alle versies van PHP 5.4 tot en met 8.5.11. Draait je website op WordPress, Drupal, Joomla of een ander PHP-systeem, dan moet je hostingpartij of beheerder updaten naar PHP 8.5.12, 8.4.27, 8.3.36 of 8.2.35.
Wat er aan de hand is
Het gaat om CVE-2026-109618 en CVE-2026-109619. Bij het eerste lek kan PHP bij een geheugentekort werk onderbreken terwijl interne gegevens maar half zijn klaargezet. Bij het tweede blijven gegevens van een afgerond verzoek achter, die een volgend verzoek in hetzelfde proces nog gebruikt. Beide lekken krijgen een CVSS-score van 9,2. Volgens php.net loopt elke installatie die webverzoeken afhandelt risico, van PHP-FPM tot Apache met mod_php. Bij mod_php werkt een aanval al voordat er applicatiecode draait.
Calif wist volgens zijn eigen pagina zonder inloggen code uit te voeren op onder meer WordPress 7.1.2, Drupal 11.4.3, Joomla 6.1.4, MediaWiki 1.46.2 en Nextcloud 35.0.1. Volgens Wiz en Cloudflare draait PHP op ongeveer 70 procent van de websites.
De rol van AI
Calif vond een van de lekken met GPT-5.6 Sol, schrijft OpenAI, binnen het programma Patch the Planet. Wiz vond beide lekken los daarvan en gebruikte daarvoor zijn eigen tool Wiz Atlas, Gemini 4 Argon en GPT-5.6 Sol. Volgens Calif waren er geen speciale opstelling of onuitgebrachte modellen nodig, wel kennis van oude PHP-lekken om het model te sturen. Wiz rekent de lekken “tot de ernstigste die in PHP zijn gevonden, en mogelijk in de geschiedenis van software” (vertaald).
Wat het kost en wie risico loopt
De updates zijn gratis. Voor PHP 8.1 en ouder komen er geen officiële releases. Het PHP-project publiceert wel minimale broncode-patches voor 7.4, 8.0 en 8.1. PHP 8.2 krijgt na 31 december 2026 geen beveiligingsupdates meer.
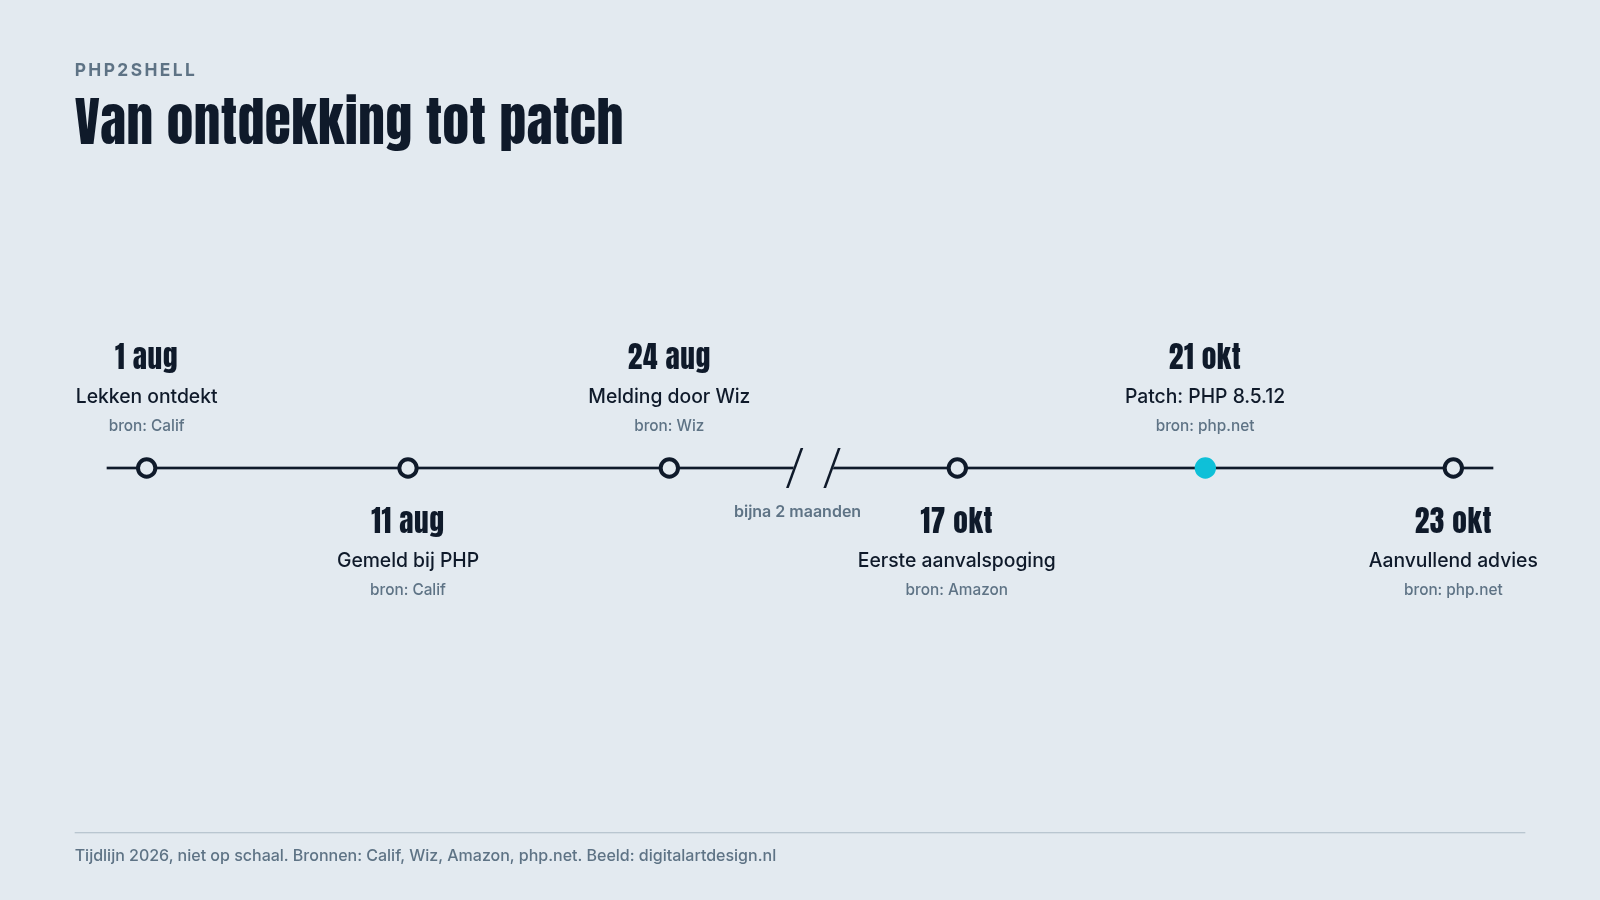
Er zijn al aanvalspogingen. Amazon zag op 17 oktober, vier dagen vóór de bekendmaking, een aanvalspoging op zijn honeypotnetwerk MadPot. Cloudflare zette op 21 oktober om 5.02 uur Nederlandse tijd firewallregels aan voor alle klanten, ook gratis accounts. Volgens Cloudflare-topman Matthew Prince zag het netwerk in de tien uur vóór de bekendmaking al duizenden aanvalspogingen; een dag later waren het er miljoenen.
Wat je nu moet doen
- Update naar een van de vier gepatchte versies en herstart daarna PHP-FPM of Apache. Anders blijft de kwetsbare code volgens Google Cloud in de draaiende processen zitten.
- Gebruik je pakketten van je distributie, controleer dan met
apt-get changelog php-fpmofrpm -q --changelog php-fpmof de twee CVE-nummers erin staan. - Kun je niet direct updaten, dan noemt php.net tijdelijke maatregelen, zoals
post_max_size = 8Mvoor sites zonder uploads ensession.upload_progress.enabled=0. Het PHP-project zegt erbij dat die een installatie niet veilig maken. - Wiz raadt aan logbestanden te controleren op ongebruikelijke multipart-verzoeken gevolgd door geheugenfouten of herhaalde HTTP 500-fouten, en op ongewoon grote PHPSESSID-cookies. Amazon adviseert te zoeken vanaf 17 oktober, niet vanaf de dag van de patch.
Waarom dit ertoe doet
Twee teams vonden met taalmodellen los van elkaar ernstige fouten in code van meer dan tien jaar oud. Amazon trekt daaruit de les dat de tijd tussen patch en werkende aanval in uren te meten is. Voor de meeste lezers zit het risico bij een hostingpartij die laat updatet. Vraag je host welke PHP-versie je site draait. Zit je op 8.1 of ouder, dan is overstappen nu de veilige keuze.
Bronnen
- News Archive 2026 (security advisory van 21 oktober, aanvullend advies van 23 oktober), PHP Group, geraadpleegd 30 oktober 2026.
https://www.php.net/archive/2026.php - PHP2Shell: A tale of two PHP remote vulnerabilities, Calif, geraadpleegd 30 oktober 2026.
https://calif.io/php2shell/ - PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet, Wiz, 21 oktober 2026.
https://www.wiz.io/blog/php2shell-php-rce - Patch the Planet: global response coordination as agents uncover critical vulnerabilities, OpenAI, 21 oktober 2026.
https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities - Cloudflare deploys protections against php2shell vulnerability, Cloudflare, 21 oktober 2026, bijgewerkt 23 oktober.
https://blog.cloudflare.com/php-vulnerabilities-waf-protection/ - Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619, Google Cloud, 21 oktober 2026, bijgewerkt 23 oktober.
https://cloud.google.com/blog/products/identity-security/responding-to-core-php-vulnerabilities-cve-2026-109618-cve-2026-109619 - Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot, AWS Security Blog, 21 oktober 2026.
https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/ - Some stats on #php2shell (post op X), Matthew Prince (@eastdakota), 22 oktober 2026.
https://x.com/eastdakota/status/2113079352682570051 - Cloudflare sees millions of exploit attempts after PHP disclosure, Reuters (via Investing.com), 21 oktober 2026.
https://www.investing.com/news/stock-market-news/cloudflare-sees-millions-of-exploit-attempts-after-php-disclosure-4964603